VeriRandom公平抽取
开源 · GNU GPLv3 · 结果可复核

把「公平」
变成可以核对的事实

VeriRandom 是面向课堂、团队与重要决策场景的公平抽取应用。每一次抽取都会立即留下可重放的本地证明, 并可选接入外部信标熵与第三方时间戳——结果不再只能靠相信。

Windows · Linux · macOS Android · iPadOS 可与 SecRandom 同机共存

VeriRandom 是 SecRandom 的开源分支,不应视作 SecRandom 本身。
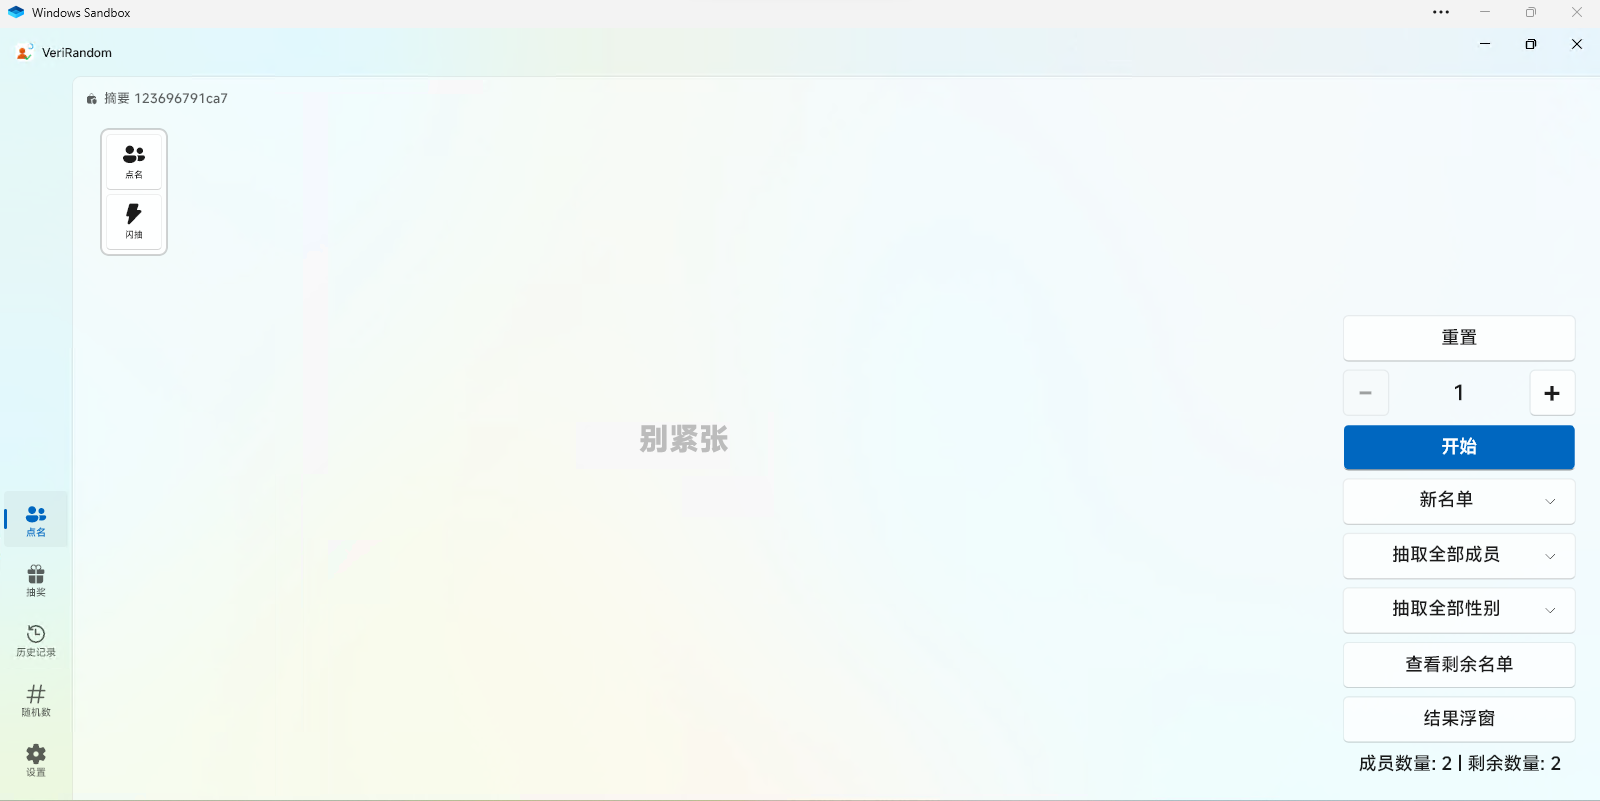
VeriRandom 点名主界面截图:左侧功能导航与抽取控制区
界面截图来自 VeriRandom 开发版本(v3.1.6),实际外观以发行版为准
● 链完整 #1 284 TSA 10:24:31 beacon #18934217
每次抽取立即落盘可重放证明
3 类信任证据证明链 · 时间戳 · 人工佐证
3 类外部熵源NIST · drand · random.org
GPLv3可审计,可再发布
为什么是 VeriRandom

抽取被质疑时,你需要的是证据,不是解释

普通抽取软件只保证「抽了」。VeriRandom 关心的是抽完之后,别人还能不能自己核对一遍。

结果能不能被复核

每次抽取都会保存一份本地可重放证明。事后用同一份名单重新运行,就能核对结果是否与当时显示的一致。

随机源会不会被操纵

可以关闭本地随机数,改用 NIST Beacon 等外部公开信标作为种子。主持人无法自定义注入熵,事后还能按公开脉冲重算。

抽完再改名单怎么办

证明会承诺抽取时名单的「记录 ID → 姓名/学号/组别」摘要。抽取之后改名、换号或禁用成员,都会被发现。

界面一览

老师上手就会,结果一眼能看懂

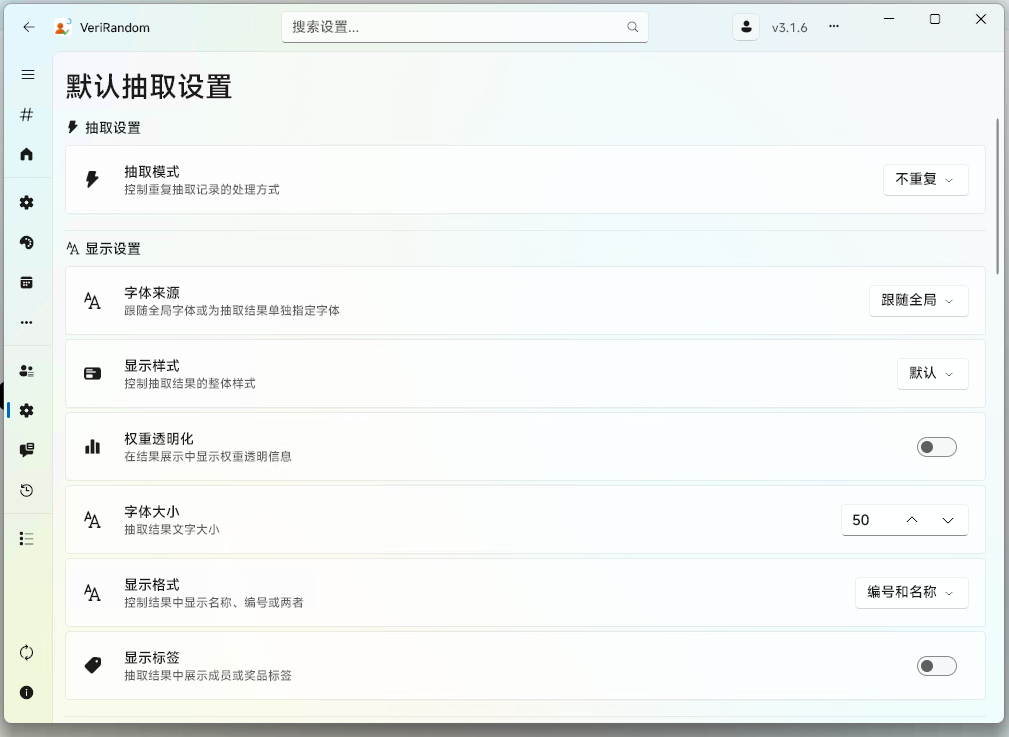
桌面三平台使用同一套 Fluent 界面,手机与平板共享同一套抽取会话,结果展示与设置保持一致。
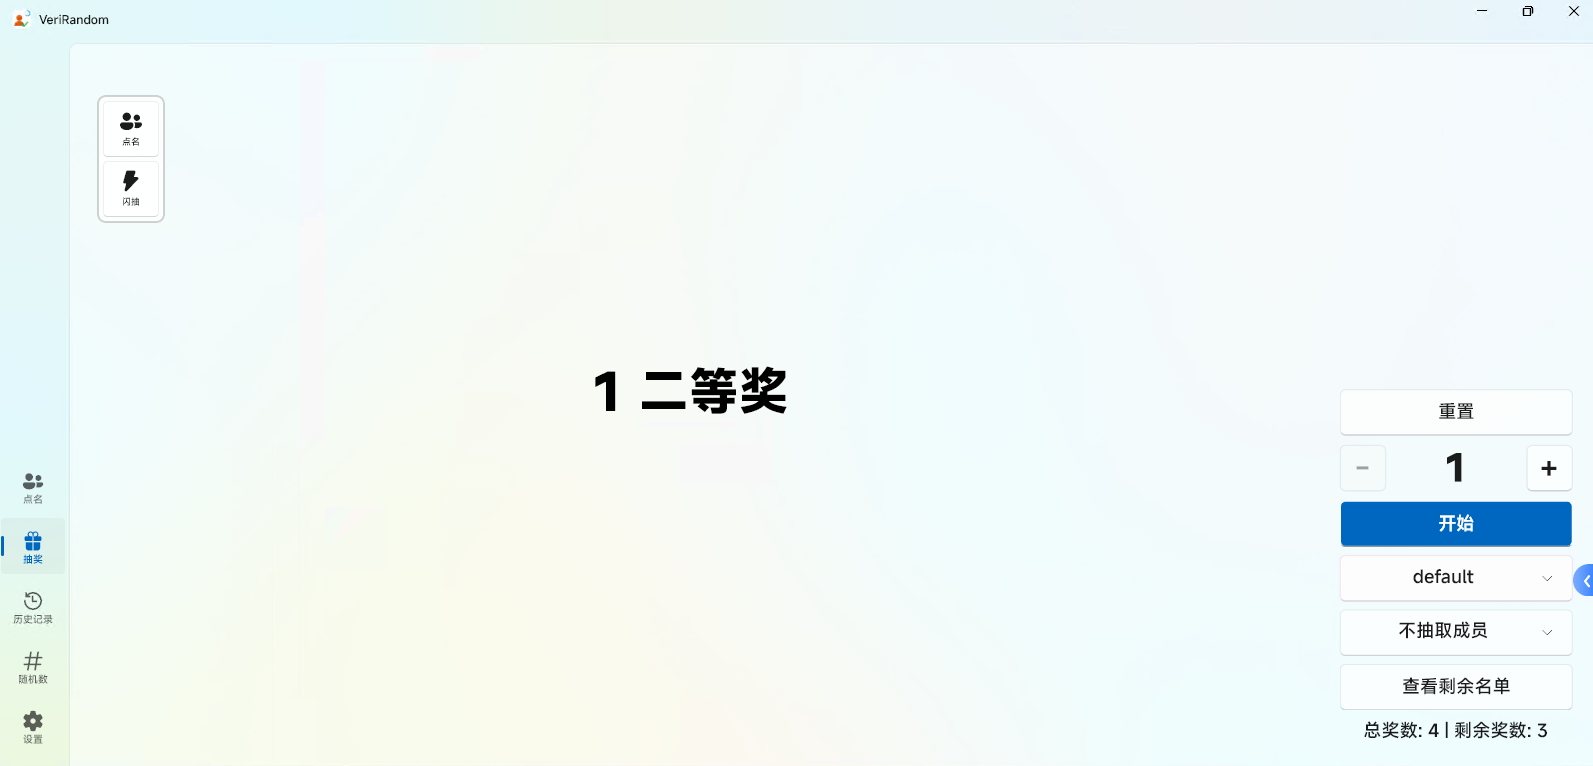
点名页:抽取主界面、人数控制与名单操作区
点名:多人抽取、人数加减、名单与筛选条件都在右侧控制区。

部分展示资源来自于开发中版本

本分支带来的增强

在上游能力之上,补上「可证明」的缺口

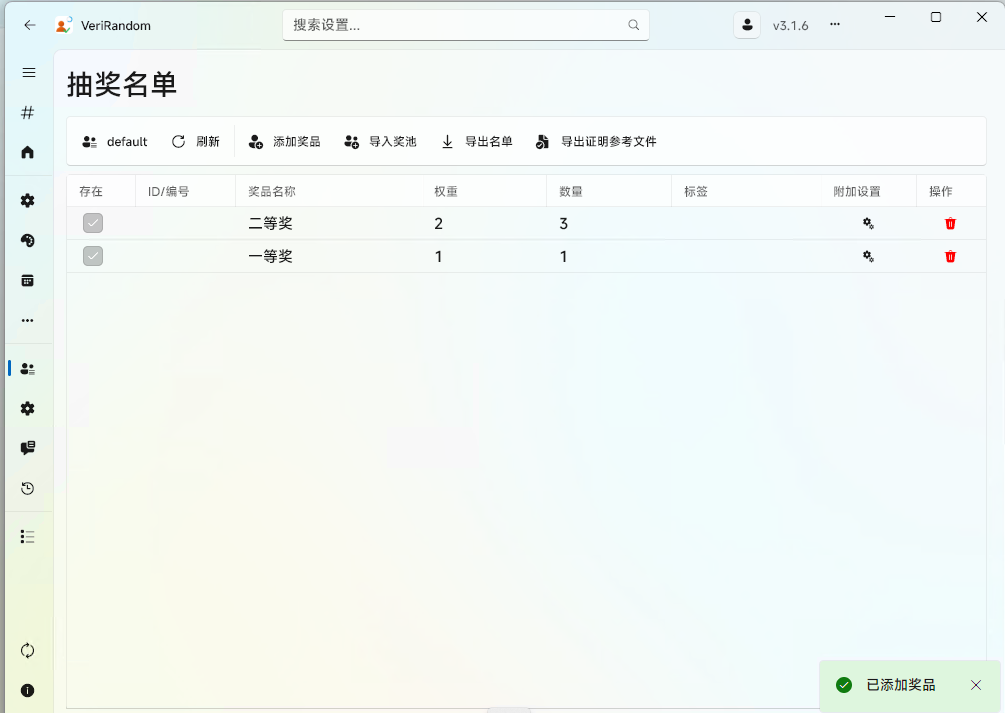
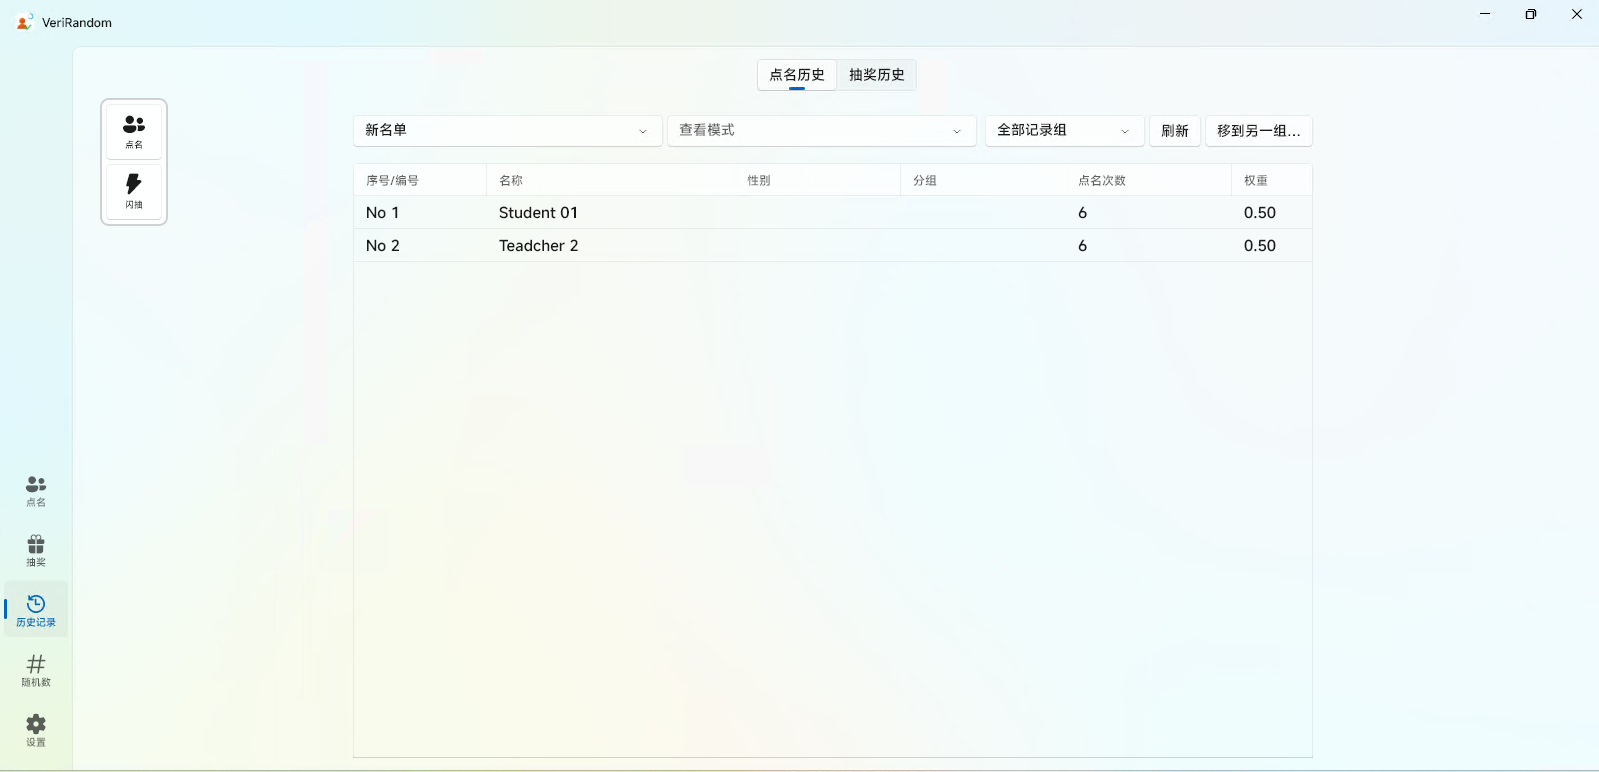
抽取流程、名单管理与历史记录来自 SecRandom;以下能力是这个分支额外做的工作。

01

Up / Own 双链证明

上游兼容的证明链之外,开启信标时再写一条引用链。引用节点先于上游节点申请时间戳,说明它不是为了补记录而事后追加。

02

外部信标熵源

种子只由公开脉冲推导,本地随机数、时钟与调用方输入都不参与。信标不可用时抽取直接失败,绝不回退本地种子。

03

证明重放

上游只核对「理论输出」,这里还能对着你认可的名单核对「抽到的到底是谁」,堵住客户端被替换的缺口。

04

可信度评分

自己选信任来源(链完整性、时间戳、人工佐证),得到一份看得懂的证据报告,而不是一个「已验证」标签。

05

裸随机数页

在指定范围内生成单个随机数,每次生成立即写入独立证明链;事后可用熵源公布的公开脉冲重算同一个数。

06

课件标记

把一张二维码贴进课件,翻到那一页就按码里的参数自动抽取。翻页笔只需翻页,不用点任何按钮。

把边界写在前面

证明能覆盖什么,不能覆盖什么

一个诚实的验证系统,首先是说清楚自己证明不了什么。下面这些限制同样写在项目的威胁模型里。

查看完整验证边界

可以证明

  • 事后改动证明文件、删除旧证明或删光重建,都会留下可发现的痕迹
  • 抽取之后改名单、把中签记录指向别人,会被名单摘要暴露
  • 开启信标时,恶意指定种子会在重算时被发现

不能证明

  • 不能证明抽取之前本机程序、种子或名单没有被改动
  • 不能排除抽取前反复试验、再挑选一个有利结果
  • 不能证明现实中的名单本身完整、真实
本地优先

默认离线,数据留在本机

抽取、证明、历史与名单都在本地完成。没有账户,没有云端依赖;只有可选的信标熵与时间戳会联网。

完全离线

点名、抽奖、证明与历史都不需要网络;断网课堂上也能正常抽取与复核。

无需账户

没有登录,也没有云同步或远程控制入口;软件不向你索取任何在线身份。

外部服务可选

信标熵默认关闭;时间戳只发送证明摘要,并且可以随时关闭。

凭据单独加密

密码、TOTP 与安全开关不进 settings.json,导出与备份也不会带走它们。

查看本地数据与联网说明

下一次抽取,留一份可以核对的结果

下载发行包直接使用,或从源码构建。桌面便携包不需要安装,数据留在包内的 data 目录。